
Notizie del settore
Requisiti di integrità per app iGaming: guida alle policy server
I requisiti di integrità di un’app iGaming devono definire quali segnali dell’applicazione e del dispositivo presenta un client nativo, come il backend li verifica e che cosa può cambiare ogni risultato per un’azione sensibile. Un verdetto di attestazione è un’evidenza di rischio utile, ma non dimostra identità, posizione, idoneità o intenzione del giocatore.
Per il CTO di un operatore, un responsabile del prodotto mobile, un leader di sicurezza applicativa, frodi o rilascio, oppure un responsabile acquisti, la decisione riguarda dove collocare l’evidenza di integrità nel percorso del giocatore senza trasformare un servizio della piattaforma nell’autorità sullo stato del conto o della scommessa. L’artefatto utile è un pacchetto versionato di policy di integrità che unisce inventario dei segnali, contratto di verifica server, matrice di risposta per azione, percorsi di eccezione, controlli di rollout e test di accettazione.
Tratta l’integrità come evidenza e non come autorità
L’evidenza di integrità dell’app deve modificare la fiducia associata a una richiesta, non sostituire autenticazione, autorizzazione, controlli antifrode o regole di transazione gestite dal server. Apple descrive App Attest come un modo con cui un’istanza legittima dell’app può sostenere decisioni più affidabili sull’accesso a risorse server sensibili, ma avverte anche che nessuna singola policy elimina tutte le frodi e che App Attest non può identificare in modo definitivo ogni sistema operativo compromesso.
Google presenta in modo analogo i verdetti Play Integrity per binari riconosciuti, licenze e ambienti del dispositivo. Le sue indicazioni affermano che l’API funziona meglio insieme ad altri segnali antiabuso e non come unico meccanismo. La conseguenza architetturale è diretta: un verdetto valido non autorizza un prelievo, non accetta una scommessa e non dimostra chi tiene in mano il dispositivo. Il backend continua a valutare conto autenticato, sessione corrente, azione, risorsa, mercato e stato della piattaforma.
Inserisci questi limiti nei requisiti. Distingui autenticità dell’app, canale di installazione, ambiente del dispositivo e attività recente da identità del giocatore, geolocalizzazione, stato del conto e validità della transazione. Un controllo è più facile da testare quando ogni segnale ha un significato dichiarato e un elenco esplicito delle decisioni che non può prendere.
Mappa le azioni sensibili prima di scegliere un’API di attestazione
Una policy di integrità deve partire dalle azioni sensibili e dalle minacce prima di partire dai metodi Apple o Android. Inventaria accesso, registrazione degli autenticatori, recupero, modifiche agli strumenti di pagamento, depositi, prelievi, invio di scommesse, richieste di bonus, accesso ai dati personali, registrazione dei dispositivi e modifiche del conto assistite dal supporto quando questi percorsi esistono nel prodotto.
Per ogni azione, registra la risorsa protetta, l’abuso probabile, la presenza utente richiesta, gli altri segnali disponibili, la latenza accettabile e la conseguenza di un falso positivo. Decidi quindi se l’evidenza di integrità serve durante la registrazione, una volta per istanza dell’app, periodicamente o subito prima di un comando ad alto rischio. Richiedere un verdetto su ogni schermata può aggiungere costi e modalità di guasto senza migliorare la decisione.
I requisiti di sicurezza per il gioco remoto della Gran Bretagna si applicano ai sistemi critici che gestiscono informazioni di autenticazione, saldi dei conti e punti di ingresso o uscita da tali sistemi. Indicano inoltre dispositivi endpoint, protezione dal malware, sviluppo sicuro, sicurezza applicativa, test e gestione delle modifiche tra le aree di controllo rilevanti. Si tratta di un ambito specifico della giurisdizione, non di una regola che impone un prodotto di attestazione mobile, ma sostiene la tracciabilità dei requisiti di integrità verso il percorso critico che proteggono.
Verifica le asserzioni sul server e collegale alla richiesta
Le asserzioni di integrità devono essere verificate dal backend e collegate alla richiesta corrente, così che un risultato acquisito non possa essere riutilizzato come approvazione per un’altra azione. Il client può raccogliere evidenza dalla piattaforma, ma non può essere il giudice finale di un’evidenza progettata per rilevare un client modificato.
La guida Apple alla validazione server usa una sfida server unica e monouso nel flusso di attestazione o asserzione. Il server convalida catena dei certificati e identità dell’app, conserva la chiave pubblica verificata per l’istanza, controlla i dati client firmati e fa avanzare il contatore delle asserzioni. Google richiede che i token Play Integrity vengano inviati al backend per decifratura e verifica prima che il backend decida come rispondere.
Definisci il contratto dati attorno a un identificatore stabile dell’azione, contesto del conto e della sessione, versione dell’app, piattaforma, sfida, ora di emissione, scadenza, azione richiesta e versione della policy. Tieni l’evidenza grezza della piattaforma fuori dalle normali analisi e viste di supporto, salvo una necessità sottoposta a revisione. Registra la decisione normalizzata e l’evidenza minima necessaria a spiegarla, senza trasformare la telemetria di sicurezza in un dossier non controllato sul dispositivo.
Usa una matrice di risposta per azione invece di un blocco globale
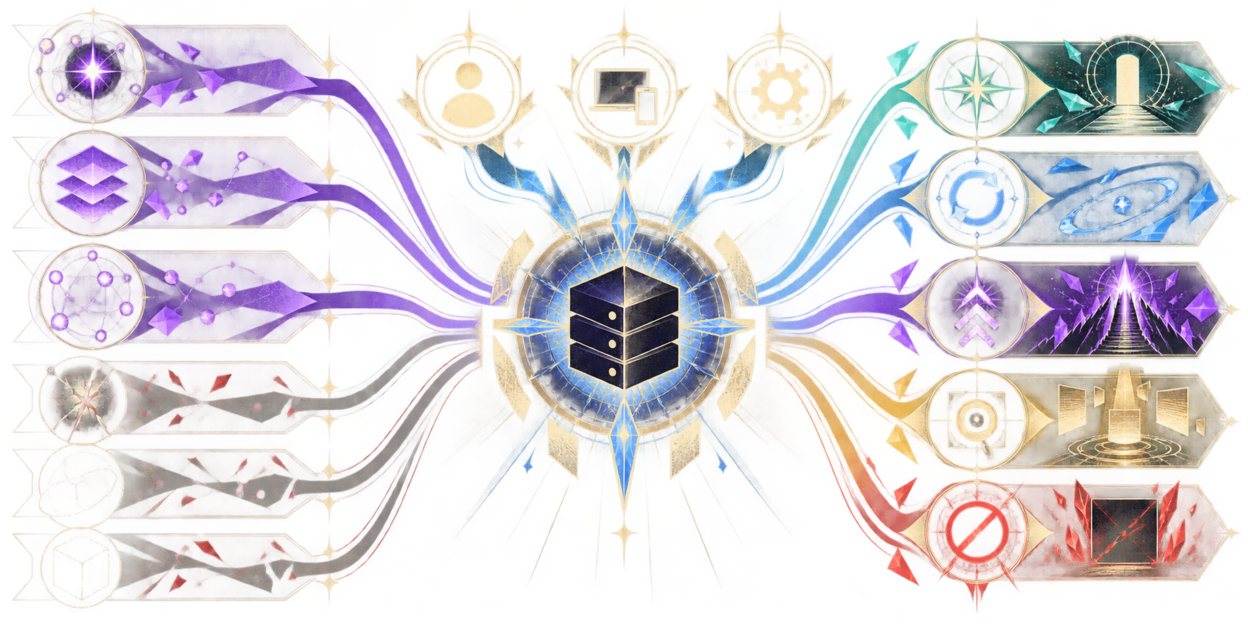
Una matrice di risposta all’integrità deve definire un esito proporzionato per ogni combinazione di azione e stato dell’evidenza. Gli stati normalizzati utili possono includere verificato, fallito, non disponibile, non supportato, obsoleto e servizio degradato, ma l’implementazione deve conservare le distinzioni esposte da ciascuna piattaforma.
La risposta può consentire una lettura a basso rischio, richiedere evidenza aggiornata, imporre una nuova autenticazione, limitare un’azione ad alto rischio, inviare un caso alla revisione o negare un comando quando il modello di minaccia e la policy applicabile lo giustificano. Non trasformare silenziosamente un’interruzione dell’infrastruttura in un’accusa di frode. Non permettere neppure che un fallback permissivo renda l’evidenza di integrità solo decorativa.
Lo standard OWASP sulla resilienza mobile descrive i controlli antimanomissione e di integrità della piattaforma come difesa in profondità. Avverte inoltre che i controlli specifici di una piattaforma possono escludere utenti legittimi, creare falsi positivi o aumentare il vincolo a un fornitore, e afferma che la resilienza non deve sostituire un’architettura sicura e la validazione server. Una matrice revisionabile rende questi compromessi visibili ai responsabili di prodotto, sicurezza, frodi, supporto e conformità prima che il codice li decida implicitamente.
Progetta gli stati non disponibili e non supportati come percorsi reali
I controlli di integrità devono avere percorsi espliciti per dispositivi non supportati, servizi di piattaforma assenti, errori di rete, limitazione delle richieste, chiavi obsolete e interruzioni della verifica backend. Sono stati operativi attesi, non casi limite che possono condividere un errore generico.
Apple espone se App Attest è supportato e raccomanda un’adozione graduale in produzione. La sua guida alla preparazione separa chiavi sandbox e produzione e avverte i team di gestire limiti dinamici alle richieste. Google raccomanda di pianificare il comportamento del backend durante un’interruzione di Play Integrity o una revoca delle chiavi del dispositivo e di fornire un messaggio utile quando l’utente può riprovare o correggere una condizione del dispositivo.
Definisci quali azioni restano disponibili, quali richiedono un altro percorso verificato e quali devono attendere. Mantieni un accesso appropriato ai percorsi di supporto e recupero del conto senza promettere che ogni azione sensibile possa continuare. La guida all’implementazione delle passkey tratta i confini di autenticazione, verifica rafforzata e recupero che l’evidenza di integrità può informare ma non sostituire.
Esegui il rollout in fasi di osservazione valutazione e applicazione
L’applicazione della policy di integrità deve iniziare con una fase di sola osservazione che misuri disponibilità dei verdetti e impatto della policy senza cambiare silenziosamente gli esiti per il giocatore. Google raccomanda esplicitamente di raccogliere telemetria e comprendere il pubblico esistente prima di agire sui verdetti Play Integrity. Apple raccomanda un’adozione graduale affinché un’ampia base installata non produca un picco evitabile di attestazioni.
Definisci coorte, durata, stati di evidenza attesi, revisione della privacy, percorso di indagine dei falsi positivi e responsabile della decisione prima di iniziare l’osservazione. Valuta i risultati per versione dell’app, categoria di piattaforma supportata, percorso e azione, invece di trattare un tasso complessivo di fallimento come una verità del prodotto. Attiva poi risposte ristrette tramite una policy server versionata che possa essere sospesa indipendentemente da un rilascio nello store.
Il piano di rollout deve anche indicare come il team modifica o ritira una regola. Un rilascio nello store può lasciare attive più versioni dell’app contemporaneamente, quindi compatibilità backend e versionamento delle policy devono coprire la finestra delle versioni supportate. La guida alla governance degli SDK di terze parti offre i controlli adiacenti di inventario e rimozione quando un’implementazione di integrità include codice di un fornitore.
Accetta il controllo rispetto a una versione esatta dell’app
Un pacchetto di accettazione dell’integrità deve collegare policy, configurazione della piattaforma, verificatore server ed evidenza di test a una versione mobile esatta e a una versione della policy backend. Uno screenshot positivo o un singolo token riuscito non bastano a dimostrare che ripetizione, downgrade, interruzione e falsi positivi funzionino come progettato.
Richiedi inventario di minacce e azioni, matrice delle capacità di piattaforma, identificatori registrati dell’app, separazione degli ambienti, responsabilità per chiavi e credenziali, logica di verifica server, durata della sfida, difese contro la ripetizione, stati normalizzati, matrice di risposta, messaggi utente, campi di osservabilità, regole di conservazione, procedura di supporto, piano di rollout graduale, approvazioni delle eccezioni e procedura di ripristino. Testa build valide e alterate quando autorizzato, identificatori errati, sfide riutilizzate, asserzioni obsolete, dispositivi non supportati, perdita di connettività, interruzione del fornitore, rotazione delle chiavi e modifiche simultanee di policy o versione dell’app.
Il pacchetto non può dimostrare che il client non sarà mai modificato o che un verdetto di piattaforma sarà sempre disponibile. Offre al compratore una risposta riproducibile su quale evidenza produce la versione esatta, come il backend la interpreta e che cosa accade quando l’evidenza manca o è avversa.
Per i team che commissionano un prodotto nativo rivolto al giocatore, lo sviluppo di app di Wizards può trasformare percorsi sensibili, evidenza di piattaforma e decisioni server in un contratto di integrità e in un pacchetto di accettazione del rilascio.
Domande frequenti
Che cosa devono includere i requisiti di integrità di un’app iGaming?
I requisiti di integrità di un’app iGaming devono includere azioni protette, segnali della piattaforma, verifica server, controlli di sfida e ripetizione, stati normalizzati dell’evidenza, matrice di risposta, percorsi di eccezione, fasi di rollout, messaggi utente e test legati alla versione.
Un verdetto di integrità valido dimostra che il giocatore è legittimo?
No. Un verdetto di integrità valido può aumentare la fiducia in un’istanza dell’app o nell’ambiente del dispositivo, ma non dimostra identità, posizione, idoneità, stato del conto o intenzione del giocatore. Queste decisioni richiedono ancora evidenze fidate e controlli server propri.
Dove devono essere verificati App Attest o Play Integrity?
L’evidenza di App Attest e Play Integrity deve essere verificata su un backend fidato. Il server deve collegare il risultato alla sfida corrente, all’identità e versione dell’app, alla sessione e all’azione richiesta prima di applicare una policy versionata.
Un’app iGaming deve bloccare ogni controllo di integrità fallito?
No. La risposta deve seguire il rischio dell’azione e il significato dello stato dell’evidenza. Una policy può consentire, riprovare, rafforzare l’autenticazione, limitare, revisionare o negare, distinguendo un verdetto fallito da un servizio non disponibile, non supportato, obsoleto o degradato.
Come deve essere eseguito il rollout dell’applicazione della policy di integrità?
L’applicazione della policy di integrità deve iniziare con osservazione controllata, revisione dell’impatto e una policy graduale e ristretta. Il team deve misurare dispositivi supportati, disponibilità dell’evidenza, falsi positivi e guasti del servizio prima di estendere l’applicazione.
Quali evidenze deve fornire un fornitore di integrità delle app?
Un fornitore di integrità delle app deve fornire configurazione esatta della piattaforma, contratto di verifica server, matrice di minacce e azioni, difese contro la ripetizione, comportamento in caso di guasto, telemetria, procedure di rollout e supporto, test negativi ed evidenze legate alle versioni accettate dell’app e del backend.