
Notícias do setor
Requisitos de integridade para aplicativos iGaming: guia de políticas do servidor
Os requisitos de integridade de um aplicativo iGaming devem definir quais sinais do aplicativo e do dispositivo um cliente nativo apresenta, como o backend os verifica e o que cada resultado pode alterar em uma ação sensível. Um veredito de atestação é uma evidência de risco útil, mas não comprova a identidade, a localização, a elegibilidade nem a intenção do jogador.
Para um CTO de operadora, responsável por produto móvel, líder de segurança de aplicativos, fraude ou lançamento, ou comprador de procurement, a decisão é onde inserir a evidência de integridade na jornada do jogador sem transformar um serviço da plataforma na autoridade sobre o estado da conta ou da aposta. O entregável útil é um pacote versionado de políticas de integridade que reúna inventário de sinais, contrato de verificação no servidor, matriz de respostas por ação, caminhos de exceção, controles de implantação e testes de aceitação.
Trate a integridade como evidência e não como autoridade
A evidência de integridade do aplicativo deve alterar a confiança associada a uma solicitação, não substituir autenticação, autorização, controles de fraude ou regras de transação do servidor. A Apple descreve o App Attest como uma forma de uma instância legítima do aplicativo apoiar decisões mais confiáveis sobre o acesso a recursos sensíveis do servidor, mas também alerta que nenhuma política isolada elimina todas as fraudes e que o App Attest não consegue identificar de modo definitivo todos os sistemas operacionais comprometidos.
O Google apresenta de forma semelhante os vereditos do Play Integrity para binários reconhecidos, licenciamento e ambientes de dispositivo. Sua orientação diz que a API funciona melhor ao lado de outros sinais contra abuso, e não como mecanismo único. A consequência arquitetônica é direta: um veredito válido não autoriza um saque, não aceita uma aposta e não comprova quem está segurando o dispositivo. O backend ainda avalia a conta autenticada, a sessão atual, a ação, o recurso, o mercado e o estado da plataforma.
Registre esses limites nos requisitos. Diferencie autenticidade do aplicativo, canal de instalação, ambiente do dispositivo e atividade recente de identidade do jogador, geolocalização, situação da conta e validade da transação. Um controle é mais fácil de testar quando cada sinal tem um significado declarado e uma lista explícita de decisões que não pode tomar.
Mapeie ações sensíveis antes de escolher uma API de atestação
Uma política de integridade deve começar pelas ações sensíveis e ameaças antes de começar pelos métodos da Apple ou do Android. Inventarie login, cadastro de autenticadores, recuperação, alterações de instrumentos de pagamento, depósitos, saques, envio de apostas, solicitações de bônus, acesso a dados pessoais, registro de dispositivos e alterações de conta assistidas pelo suporte quando essas jornadas existirem no produto.
Para cada ação, registre o ativo protegido, o abuso provável, a presença necessária do usuário, os outros sinais disponíveis, a latência aceitável e a consequência de um falso positivo. Em seguida, decida se a evidência de integridade é necessária no cadastro, uma vez por instância do aplicativo, periodicamente ou logo antes de um comando de alto risco. Solicitar um veredito em cada tela pode acrescentar custo e modos de falha sem melhorar a decisão.
Os requisitos de segurança para jogos remotos da Grã-Bretanha se aplicam a sistemas críticos que tratam informações de autenticação, saldos de conta e pontos de entrada ou saída desses sistemas. Eles também identificam dispositivos de usuário, proteção contra malware, desenvolvimento seguro, segurança de aplicações, testes e gestão de mudanças entre as áreas de controle relevantes. Esse é um escopo específico da jurisdição, não uma regra que exija um produto específico de atestação móvel, mas apoia a rastreabilidade entre os requisitos de integridade e a jornada crítica protegida.
Verifique as asserções no servidor e vincule-as à solicitação
As asserções de integridade devem ser verificadas no backend e vinculadas à solicitação atual para que um resultado capturado não possa ser reutilizado como aprovação de outra ação. O cliente pode coletar evidência da plataforma, mas não pode ser o juiz final de uma evidência destinada a expor um cliente modificado.
A orientação de validação no servidor da Apple usa um desafio único e de uso único emitido pelo servidor no fluxo de atestação ou asserção. O servidor valida a cadeia de certificados e a identidade do aplicativo, armazena a chave pública verificada da instância, confere os dados assinados do cliente e avança o contador de asserções. O Google exige que os tokens do Play Integrity sejam enviados ao backend para descriptografia e verificação antes de o backend decidir como responder.
Defina o contrato de dados em torno de um identificador estável da ação, contexto de conta e sessão, versão do aplicativo, plataforma, desafio, horário de emissão, expiração, ação solicitada e versão da política. Mantenha a evidência bruta da plataforma fora da análise e das telas comuns de suporte, a menos que uma necessidade revisada a exija. Registre a decisão normalizada e a evidência mínima necessária para explicá-la sem transformar telemetria de segurança em um dossiê de dispositivo sem controle.
Use uma matriz de resposta por ação em vez de um bloqueio global
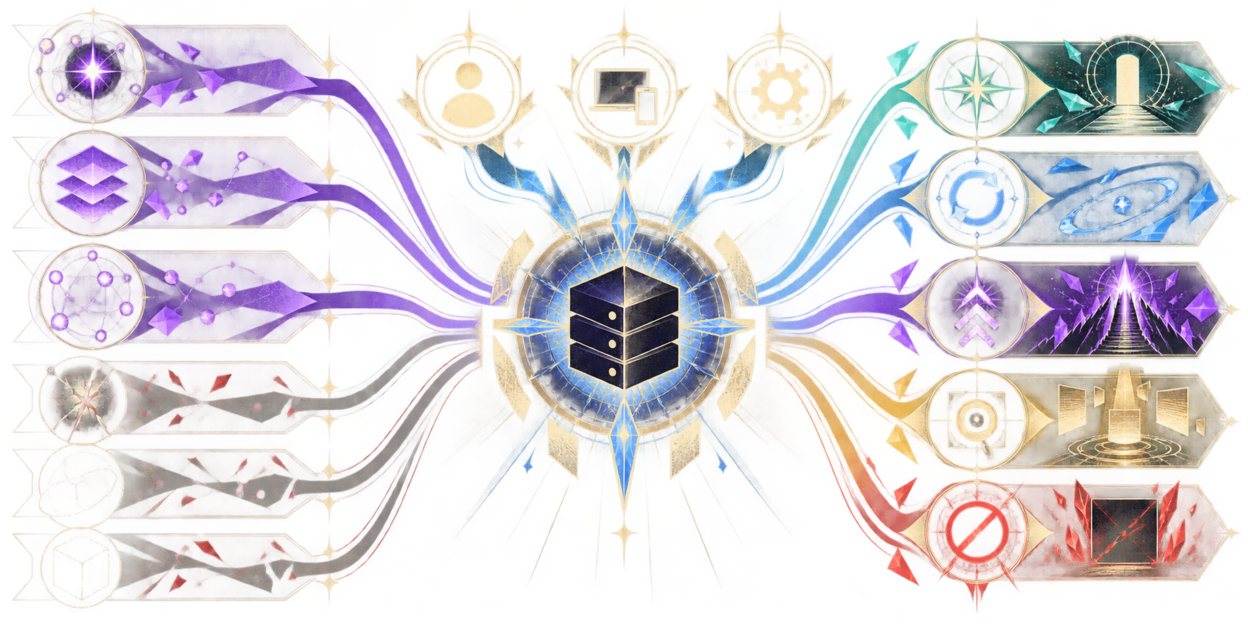
Uma matriz de respostas de integridade deve definir um resultado proporcional para cada combinação de ação e estado da evidência. Estados normalizados úteis podem incluir verificado, falhou, indisponível, sem suporte, desatualizado e serviço degradado, mas a implementação deve preservar as distinções expostas por cada plataforma.
A resposta pode permitir uma leitura de baixo risco, solicitar evidência nova, exigir nova autenticação, restringir uma ação de alto risco, encaminhar um caso para revisão ou negar um comando quando o modelo de ameaças e a política aplicável justificarem. Não transforme silenciosamente uma indisponibilidade de infraestrutura em acusação de fraude. Também não permita que uma alternativa permissiva torne a evidência de integridade apenas decorativa.
O padrão de resiliência móvel da OWASP descreve controles contra adulteração e de integridade da plataforma como defesa em profundidade. Ele também alerta que verificações específicas da plataforma podem excluir usuários legítimos, gerar falsos positivos ou aumentar a dependência, e diz que a resiliência não deve substituir arquitetura segura e validação no servidor. Uma matriz revisável torna essas compensações visíveis para produto, segurança, fraude, suporte e conformidade antes que o código as decida implicitamente.
Projete estados indisponíveis e sem suporte como jornadas reais
Os controles de integridade devem ter jornadas explícitas para dispositivos sem suporte, serviços de plataforma ausentes, falha de rede, limitação de solicitações, chaves desatualizadas e indisponibilidade da verificação no backend. Esses são estados operacionais esperados, não casos extremos que podem compartilhar um erro genérico.
A Apple expõe se o App Attest é compatível e recomenda uma adoção gradual em produção. Sua orientação de preparação separa chaves de sandbox e produção e alerta as equipes para lidar com limites dinâmicos de solicitações. O Google recomenda planejar como o backend se comporta durante uma interrupção do Play Integrity ou revogação de chave de dispositivo e apresentar uma mensagem útil quando o usuário puder tentar novamente ou corrigir uma condição do dispositivo.
Defina quais ações continuam disponíveis, quais precisam de outra rota verificada e quais devem esperar. Preserve o acesso adequado a suporte e recuperação da conta sem prometer que toda ação sensível poderá continuar. O guia de implementação de passkeys aborda os limites de autenticação, autenticação reforçada e recuperação que a evidência de integridade pode informar, mas não substituir.
Implante em etapas de observação avaliação e aplicação
A aplicação da política de integridade deve começar com uma etapa somente de observação que meça a disponibilidade dos vereditos e o impacto da política sem alterar silenciosamente os resultados do jogador. O Google recomenda explicitamente coletar telemetria e compreender a audiência existente antes de agir sobre vereditos do Play Integrity. A Apple recomenda uma adoção gradual para que uma grande base instalada não provoque um aumento evitável de atestações.
Defina a coorte, a duração, os estados de evidência esperados, a revisão de privacidade, o caminho de investigação de falsos positivos e o responsável pela decisão antes de iniciar a observação. Avalie os resultados por versão do aplicativo, categoria de plataforma compatível, jornada e ação, em vez de tratar uma taxa total de falhas como uma verdade do produto. Depois, habilite respostas de escopo reduzido por meio de uma política versionada no servidor que possa ser pausada de forma independente de uma versão na loja.
O plano de implantação também deve declarar como a equipe altera ou retira uma regra. Uma distribuição em loja pode manter várias versões do aplicativo ativas ao mesmo tempo, portanto a compatibilidade do backend e o versionamento das políticas devem cobrir a janela de versões compatíveis. O guia de governança de SDKs de terceiros fornece os controles adjacentes de inventário e remoção quando uma implementação de integridade inclui código de fornecedor.
Aceite o controle contra uma versão exata do aplicativo
Um pacote de aceitação de integridade deve vincular a política, a configuração da plataforma, o verificador do servidor e as evidências de teste a uma versão móvel exata e a uma versão da política do backend. Uma captura de tela aprovada ou um token bem-sucedido não basta para mostrar que os caminhos de repetição, rebaixamento, indisponibilidade e falso positivo funcionam como projetado.
Exija o inventário de ameaças e ações, a matriz de capacidade por plataforma, os identificadores registrados do aplicativo, a separação de ambientes, a responsabilidade por chaves e credenciais, a lógica de verificação no servidor, a vida útil do desafio, as defesas contra repetição, os estados normalizados, a matriz de respostas, as mensagens ao usuário, os campos de observabilidade, as regras de retenção, o manual de suporte, o plano de implantação gradual, as aprovações de exceção e o procedimento de reversão. Teste compilações válidas e alteradas quando houver autorização, identificadores incorretos, desafios reutilizados, asserções desatualizadas, dispositivos sem suporte, perda de conectividade, indisponibilidade do fornecedor, rotação de chaves e mudanças simultâneas de política ou versão.
O pacote não comprova que o cliente nunca será modificado nem que um veredito da plataforma estará sempre disponível. Ele oferece ao comprador uma resposta reproduzível sobre qual evidência a versão exata produz, como o backend a interpreta e o que acontece quando a evidência está ausente ou é adversa.
Para equipes que encomendam um produto nativo voltado ao jogador, o desenvolvimento de aplicativos da Wizards pode transformar jornadas sensíveis, evidência de plataforma e decisões do servidor em um contrato de integridade e um pacote de aceitação da versão.
Perguntas frequentes
O que os requisitos de integridade de um aplicativo iGaming devem incluir?
Os requisitos de integridade de um aplicativo iGaming devem incluir ações protegidas, sinais de plataforma, verificação no servidor, controles de desafio e repetição, estados normalizados da evidência, matriz de respostas, caminhos de exceção, etapas de implantação, mensagens ao usuário e testes vinculados à versão.
Um veredito de integridade válido comprova que o jogador é legítimo?
Não. Um veredito de integridade válido pode aumentar a confiança em uma instância do aplicativo ou no ambiente do dispositivo, mas não comprova identidade, localização, elegibilidade, situação da conta nem intenção do jogador. Essas decisões ainda precisam de evidência confiável e controles próprios no servidor.
Onde o App Attest ou Play Integrity devem ser verificados?
A evidência do App Attest e Play Integrity deve ser verificada em um backend confiável. O servidor deve vincular o resultado ao desafio atual, à identidade e versão do aplicativo, à sessão e à ação solicitada antes de aplicar uma política versionada.
Um aplicativo iGaming deve bloquear toda verificação de integridade que falhar?
Não. A resposta deve seguir o risco da ação e o significado do estado da evidência. Uma política pode permitir, repetir, reforçar a autenticação, restringir, revisar ou negar, distinguindo um veredito que falhou de serviço indisponível, sem suporte, desatualizado ou degradado.
Como a aplicação da política de integridade deve ser implantada?
A aplicação da política de integridade deve começar com observação controlada, análise do impacto e uma política gradual de escopo reduzido. A equipe deve medir dispositivos compatíveis, disponibilidade da evidência, falsos positivos e falhas de serviço antes de ampliar a aplicação.
Que evidência um fornecedor de integridade de aplicativos deve entregar?
Um fornecedor de integridade de aplicativos deve entregar a configuração exata da plataforma, o contrato de verificação no servidor, a matriz de ameaças e ações, as defesas contra repetição, o comportamento em falhas, a telemetria, os procedimentos de implantação e suporte, os testes negativos e as evidências vinculadas às versões aceitas do aplicativo e do backend.