
Notícias do setor
Requisitos de teste de penetração em iGaming: guia de aceitação
Uma especificação de teste de penetração em iGaming deve definir os sistemas, identidades, ambientes, métodos, limites e evidências que uma pessoa autorizada pode usar antes de uma plataforma ou aplicativo ser aceito para lançamento. Comprar um teste genérico não responde se a autenticação do jogador, os comandos da carteira, as sessões de jogo, as ferramentas administrativas, as integrações e as rotas de recuperação foram realmente exercitadas dentro do limite acordado.
Para um CTO de operadora, líder de segurança, responsável por compliance, líder de produto ou comprador de procurement, a decisão é se o trabalho pode encontrar falhas relevantes sem colocar jogadores reais em risco nem deixar a decisão final de lançamento por conta de uma etiqueta de severidade. O artefato útil é um pacote versionado de escopo e regras de execução vinculado a um registro de achados, evidências de correção e um registro de reteste independente.
Separe o teste de penetração de varreduras e auditorias
Um teste de penetração em iGaming é uma tentativa autorizada de validar se falhas podem ser alcançadas e combinadas dentro de um escopo técnico definido. Uma varredura de vulnerabilidades identifica principalmente padrões conhecidos. Uma auditoria de segurança avalia controles e evidências em relação a requisitos declarados. Essas atividades podem informar umas às outras, mas nenhuma substitui as demais.
A orientação sobre auditoria de segurança da Comissão de Jogos do Reino Unido exige que as operadoras remotas aplicáveis passem por uma auditoria anual independente segundo requisitos de segurança especificados. Seus exemplos de evidência incluem análises de testes de penetração e avaliações de vulnerabilidade conduzidos externamente. Essa redação coloca a evidência do teste dentro de uma revisão de controles mais ampla; ela não diz que um relatório de teste de penetração conclui sozinho a auditoria.
Defina a finalidade antes de escolher ferramentas. Um teste de lançamento pode validar uma jornada de autenticação alterada, uma integração de carteira ou uma função administrativa. Um programa anual pode amostrar um conjunto mais amplo de limites de confiança. Um teste de onboarding de fornecedor pode validar uma integração exposta e os controles em torno do acesso do fornecedor. Registre qual decisão o teste sustenta e quais decisões ficam fora dele.
Leve sistemas críticos e limites de confiança ao escopo
O escopo do teste de penetração deve seguir dados sensíveis e ações autoritativas por todo o serviço, não parar no site público. Liste hosts, aplicativos, APIs, clientes móveis ou web, superfícies administrativas, serviços de identidade, limites de carteira e pagamentos, serviços de jogos ou apostas, bancos de dados, recursos de nuvem, conexões de terceiros e rotas de monitoramento que o lançamento possa alcançar.
A orientação de auditoria de segurança da Comissão identifica como críticos os sistemas que tratam informações sensíveis de clientes, saldos de conta, geração de números aleatórios, resultados ou estado atual de apostas, além dos pontos de entrada e saída e das redes conectadas. Use isso como uma entrada específica da jurisdição e depois mapeie a arquitetura real. Não deduza o escopo de uma lista de domínios quando um cliente público pode chamar várias APIs, assumir diferentes funções ou cruzar um limite entre operadora e fornecedor.
Desenhe os limites de confiança e nomeie o responsável nos dois lados. Inclua funções comuns de jogador, jogador restrito, atendimento, finanças, conteúdo, risco, administração da operadora e suporte do fornecedor quando existirem. Registre os ativos excluídos e o motivo de cada exclusão. Uma exclusão sem documentação é um ponto cego, enquanto uma exclusão justificada continua sendo uma decisão de risco visível.
Escreva autorização e segurança nas regras de execução
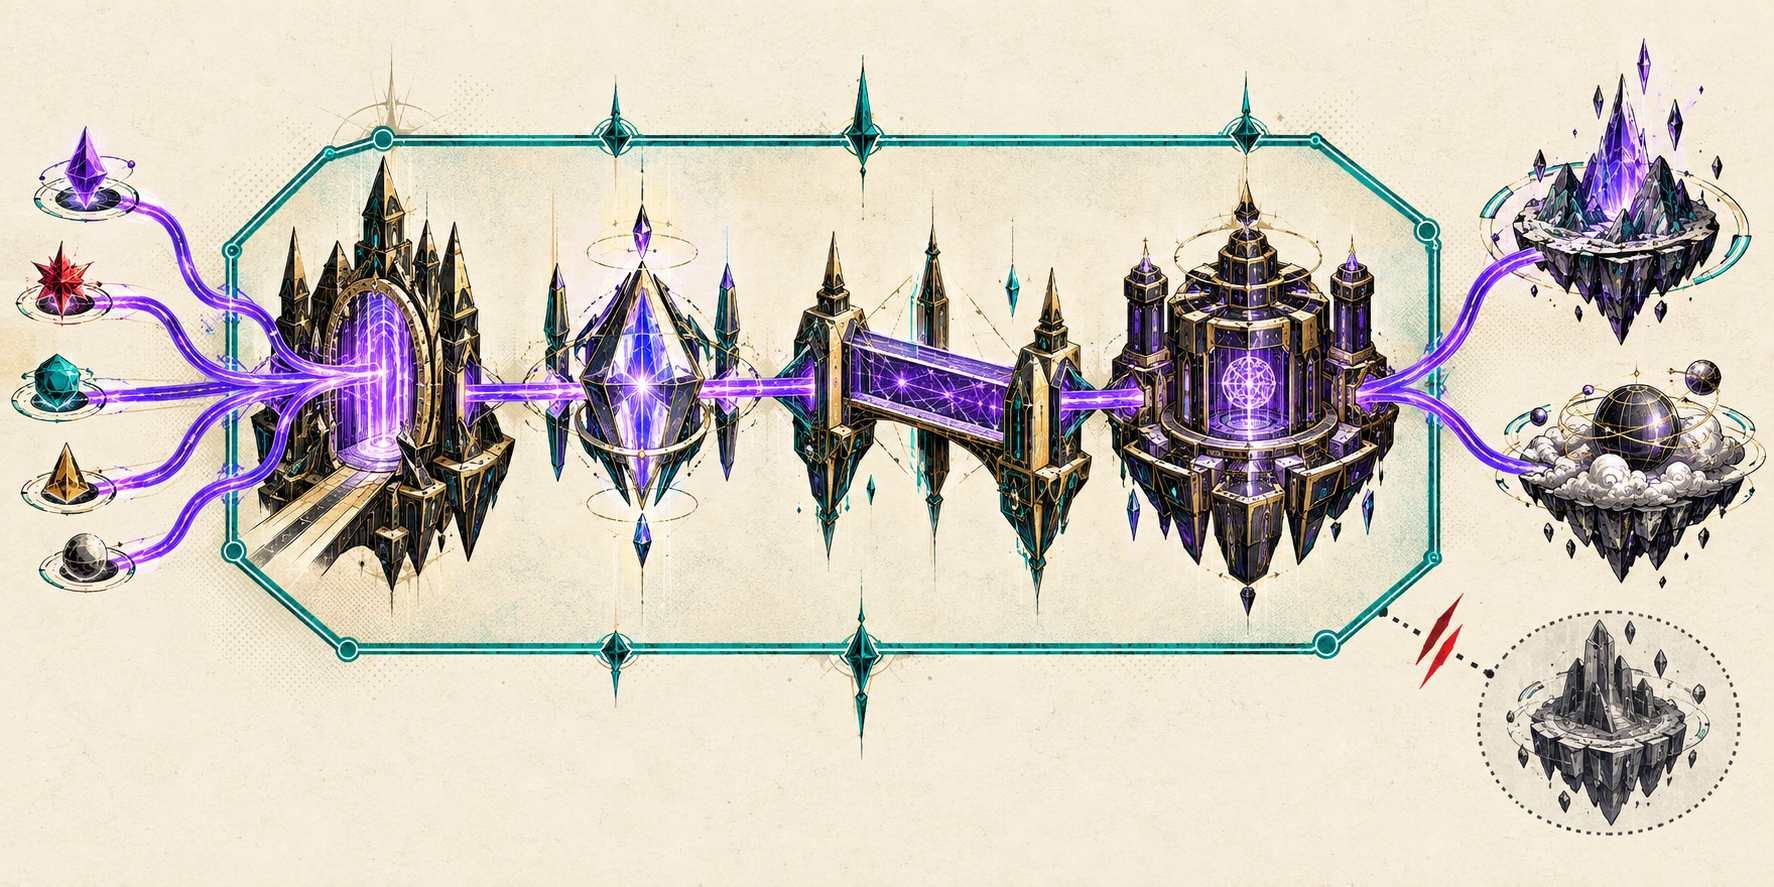
As regras de execução devem declarar exatamente o que a pessoa que testa está autorizada a fazer, quando o teste pode ocorrer, quem pode interrompê-lo e como a evidência deve ser protegida. Curiosidade técnica não é autorização. Forneça por escrito alvos, datas, endereços de origem, contas aprovadas, ações proibidas, limites de requisição, canais de comunicação, contatos de escalada e condições de parada de emergência.
O NIST SP 800-115 descreve avaliações de segurança como atividades planejadas que incluem testes, análise e mitigação. Ele também distingue técnicas e seus limites. Transforme esse princípio de planejamento em um registro do trabalho: identifique o responsável pela avaliação, os responsáveis pelos sistemas, a pessoa que testa, quem aprova e o contato de incidentes, e exija uma alteração de escopo assinada antes de testar um ativo recém-descoberto.
Proteja jogadores e a autoridade de produção. Proíba alterar saldos reais, liquidar apostas ao vivo, visualizar dados pessoais desnecessários, enviar comunicações a jogadores ou degradar a disponibilidade, a menos que um cenário aprovado separadamente exija isso de forma explícita. Defina como a pessoa que testa vai capturar, criptografar, transferir, reter e excluir evidências. Forneça contas sintéticas e fixtures reversíveis sempre que puderem representar o mesmo controle com segurança.
Escolha o ambiente pelo risco, não pela conveniência
O ambiente de teste deve reproduzir os controles e limites de confiança necessários para o objetivo enquanto limita danos. Um sistema de staging só é útil se identidade, autorização, configuração, comportamento das integrações e artefatos implantados forem representativos. Um controle que existe apenas em produção pode exigir uma verificação de produção muito restrita, mas produção não deve virar o padrão porque staging está incompleto.
Documente toda diferença material entre o ambiente de teste e o candidato a lançamento. Inclua feature flags, políticas de rede, gestão de segredos, endpoints de terceiros, formato dos dados, controles de requisição, política de segurança de conteúdo, assinatura móvel, gateways de API e funções administrativas. O guia de ambientes de não produção para iGaming explica a decisão relacionada de isolamento e fidelidade; este plano de teste registra como essas diferenças afetam a cobertura de segurança.
Vincule a avaliação a um artefato e a uma configuração exatos. Registre a identidade do commit ou da build, a versão implantada, o digest do pacote móvel quando aplicável, o identificador do ambiente e a janela de teste. Se o lançamento mudar após o teste, classifique se a alteração invalida um achado, cria nova superfície de ataque ou exige reteste focado.
Derive casos de teste da arquitetura e dos requisitos
O plano de teste de penetração deve combinar uma referência versionada de requisitos com casos de abuso específicos do produto. O OWASP ASVS 5.0.0 fornece requisitos identificáveis para a verificação de segurança de aplicações web. O Guia de Testes de Segurança Web da OWASP fornece técnicas adaptáveis e se apresenta explicitamente como orientação viva, não como uma lista rígida de compliance.
Selecione os requisitos ASVS aplicáveis, registre a versão e mapeie cada um ao componente e à evidência de teste. Depois, acrescente casos de abuso específicos de iGaming que uma lista web genérica talvez não expresse: atravessar funções de jogador e administrador, repetir um comando de carteira, alterar um identificador de objeto entre tenants, reutilizar uma sessão expirada, contornar um estado de restrição, adulterar solicitações de jogo ou mercado, explorar a confiança de um webhook ou sair de uma conexão de fornecedor para um serviço crítico.
A cobertura automatizada pode apoiar reconhecimento e regressão, mas caminhos de lógica de negócio precisam de raciocínio humano e conhecimento autoritativo do domínio. Teste o comportamento permitido e o proibido. Uma resposta HTTP 200 ainda pode rejeitar a ação corretamente, enquanto uma solicitação bloqueada pode vazar estado sensível por um erro, diferença de tempo ou trilha de auditoria.
Controle explicitamente limites de terceiros e pagamentos
Os limites de terceiros devem fazer parte da mesma decisão de escopo mesmo quando outra empresa opera o componente. A orientação sobre responsabilidade por terceiros da Comissão de Jogos diz que as operadoras continuam responsáveis pelas atividades contratadas e precisam de diligência, supervisão e controles adequados. Isso não autoriza testar um fornecedor sem permissão. Exige que a operadora obtenha garantias apropriadas e contrate uma rota de teste legítima.
Especifique qual parte testa cada interface, quais evidências podem ser compartilhadas, como os achados são coordenados e o que ocorre quando um fornecedor exclui uma dependência. O guia de segurança de fornecedores de jogos de cassino cobre SBOM, proveniência e evidências de tratamento de vulnerabilidades. O pacote de teste de penetração deve referenciar essas evidências sem fingir que um inventário prova explorabilidade ou que um teste prova que a cadeia de fornecimento de software está completa.
Aplique requisitos de pagamento apenas ao escopo real de pagamentos. O PCI Security Standards Council descreve o PCI DSS como uma referência para entidades que armazenam, processam ou transmitem dados de titulares de cartões, ou que podem afetar a segurança desse ambiente. Registre se o componente testado está dentro ou pode afetar o ambiente de dados do titular. Não classifique toda uma plataforma de iGaming como compatível com PCI porque um teste cobriu uma rota de pagamento.
Transforme achados em decisões de lançamento e retestes
O registro de achados deve preservar a evidência testada, o ativo afetado, o caminho de ataque, as precondições, o impacto, o método de severidade, o responsável, a decisão de correção e o status de lançamento. Uma pontuação de severidade ajuda a priorizar; ela não decide se um bypass de lógica de negócio, uma exposição entre tenants ou uma falha de conta restrita são aceitáveis para este produto.
Exija evidências reproduzíveis sem armazenar mais dados sensíveis do que o necessário. Cada achado deve identificar a versão e configuração exatas testadas, passos suficientes para um revisor autorizado, comportamento esperado e observado, logs relevantes e uma prova sanitizada. Separe vulnerabilidades confirmadas, observações, limitações aceitas, falsos positivos e descobertas fora do escopo.
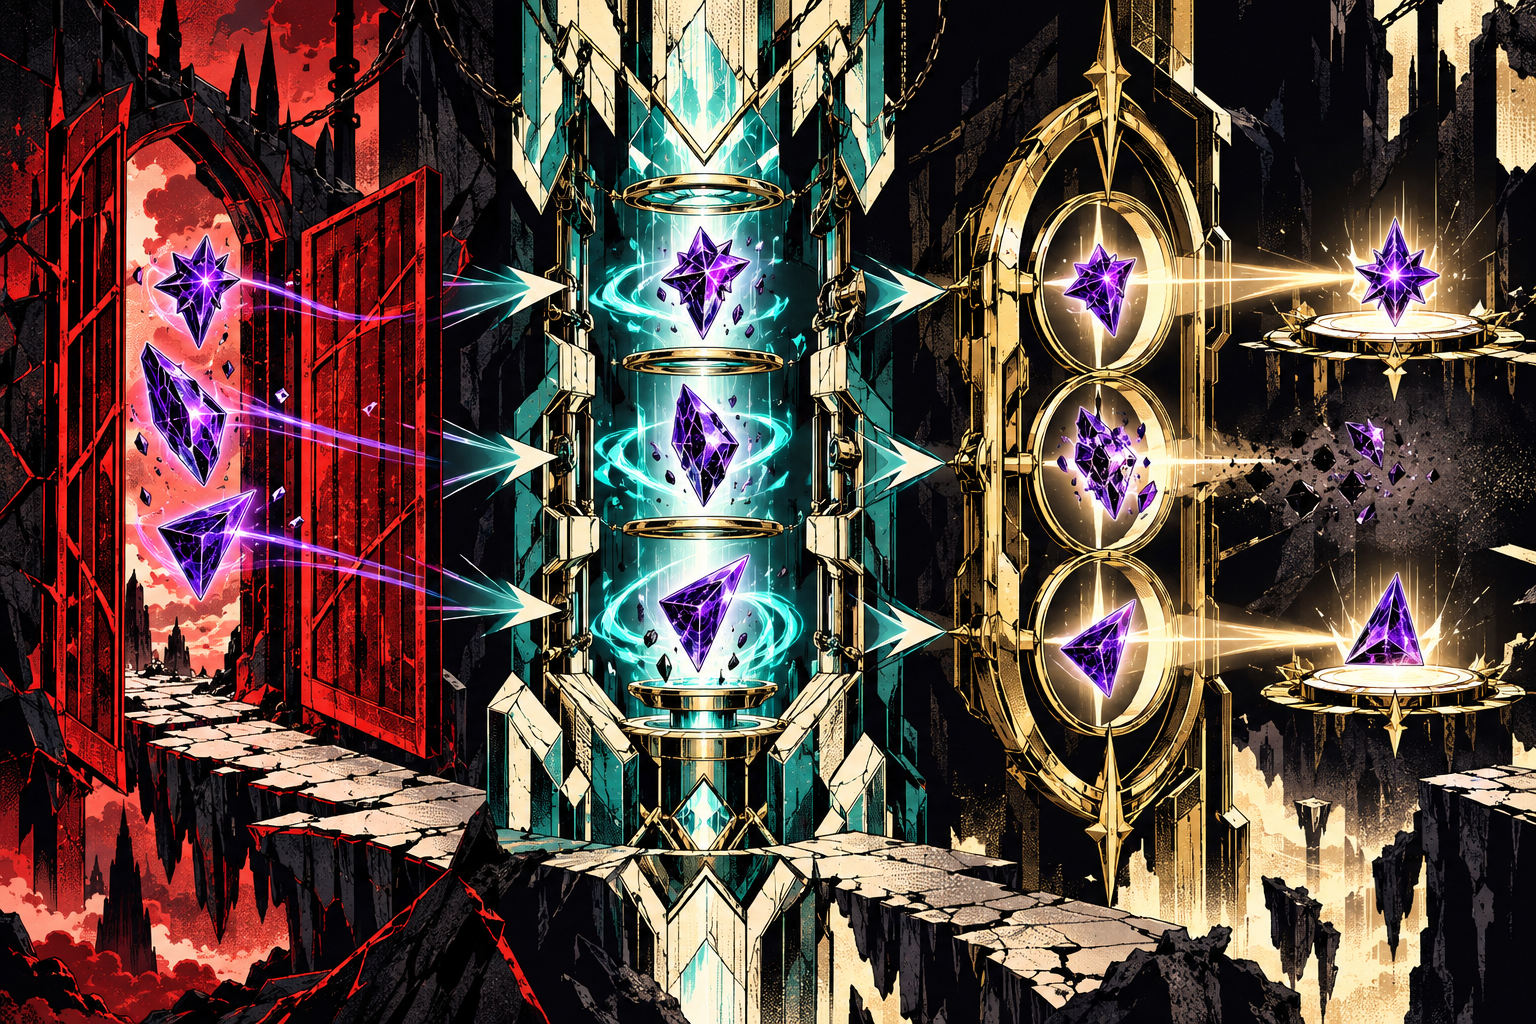
Reteste a correção e um caminho razoável ao redor dela. Uma correção de validação pode bloquear uma entrada e deixar aberta uma rota equivalente de API. Um reparo de autorização pode proteger o cliente visível, mas não o serviço subjacente. Registre data, pessoa, artefato, resultado e risco residual do reteste. Quando um lançamento avançar com um achado aceito, nomeie o responsável, a data de expiração ou revisão e os controles compensatórios.
O pacote final de aceitação deve conter o mapa de arquitetura e escopo, as regras de execução, o registro exato de build e ambiente, evidências de independência e competência da pessoa que testa quando exigidas, mapeamento de casos de teste, registro de achados, evidências de correção, resultados de reteste, exclusões, decisões de risco residual e confirmação de descarte seguro das evidências. Esse pacote não garante segurança, certificação nem aprovação regulatória. Ele dá a compradores e equipes de entrega uma resposta verificável para uma pergunta mais restrita: o que foi testado, contra qual lançamento e qual evidência fechou os achados?
Para equipes que encomendam ou modernizam os serviços críticos por trás de um cassino ou sportsbook, o desenvolvimento de plataformas da Wizards pode conectar limites de arquitetura, requisitos de integração e critérios de aceitação de segurança em um único brief de entrega.
Perguntas frequentes
O que um teste de penetração em iGaming deve incluir?
Ele deve incluir escopo versionado, mapa de limites de confiança, identidades e ações autorizadas, regras de execução, ambiente e build exatos, casos de teste mapeados, evidências de achados, decisões de correção, resultados de reteste e exclusões documentadas.
Uma varredura de vulnerabilidades é igual a um teste de penetração?
Não. Uma varredura identifica principalmente padrões conhecidos, enquanto um teste de penetração usa análise autorizada para validar como falhas podem ser alcançadas ou combinadas em um escopo definido. Ambos têm limites e nenhum substitui uma auditoria de segurança mais ampla.
Quais sistemas de iGaming pertencem ao escopo do teste?
O escopo deve seguir dados sensíveis e ações autoritativas por clientes, APIs, identidade, carteiras, serviços de jogos ou apostas, ferramentas administrativas, bancos de dados, redes e pontos de entrada de terceiros. As exclusões precisam de responsável e motivo.
Um teste de penetração em iGaming deve ocorrer em produção?
Não por padrão. Use o ambiente que represente os controles necessários com o menor risco, documente toda diferença material e autorize separadamente qualquer teste restrito em produção com condições claras de parada.
Quando um achado de teste de penetração precisa de reteste?
Um achado precisa de reteste quando a decisão de lançamento depende da correção. O reteste deve verificar o caminho original, um caminho razoável de desvio, o artefato corrigido exato e qualquer risco residual.
Um relatório de teste de penetração comprova compliance regulatório?
Não. Ele é uma fonte de evidência dentro de um processo mais amplo de segurança, produto e regulação. A autoridade, o auditor, a operadora e o programa de pagamentos aplicáveis determinam os requisitos de escopo, auditoria e aprovação.